Cuando escribes una dirección en tu navegador, las primeras letras de la URL determinan si tus datos viajan sin protección o en un túnel cifrado. HTTPS, que significa Protocolo de Transferencia de Hipertexto Seguro, añade una capa de cifrado al protocolo HTTP clásico. Esta capa se basa en el protocolo TLS (Seguridad de la Capa de Transporte), sucesor del SSL, que protege cada intercambio entre el navegador y el servidor web.
Contenido mixto y errores de migración HTTPS
Instalar un certificado SSL/TLS en un sitio no es suficiente para asegurar su completa seguridad. Un problema frecuente, a menudo ignorado, ocurre después de la migración: el contenido mixto rompe la protección HTTPS.
¿Alguna vez has notado un candado tachado o una advertencia del navegador en un sitio que, sin embargo, está en HTTPS? Esto sucede cuando algunos recursos (imágenes, scripts, hojas de estilo) todavía se cargan en HTTP. El navegador considera entonces la página como parcialmente no segura.
Corregir este problema requiere reescribir todas las URLs internas para que apunten a recursos HTTPS. Cloudflare ofrece reescrituras automáticas para tratar este caso específico. En un CMS como WordPress, extensiones como Really Simple SSL facilitan esta corrección. Para quienes desean saber todo sobre el acrónimo HTTPS y su funcionamiento, la gestión del contenido mixto es un paso obligado antes de considerar la migración como finalizada.
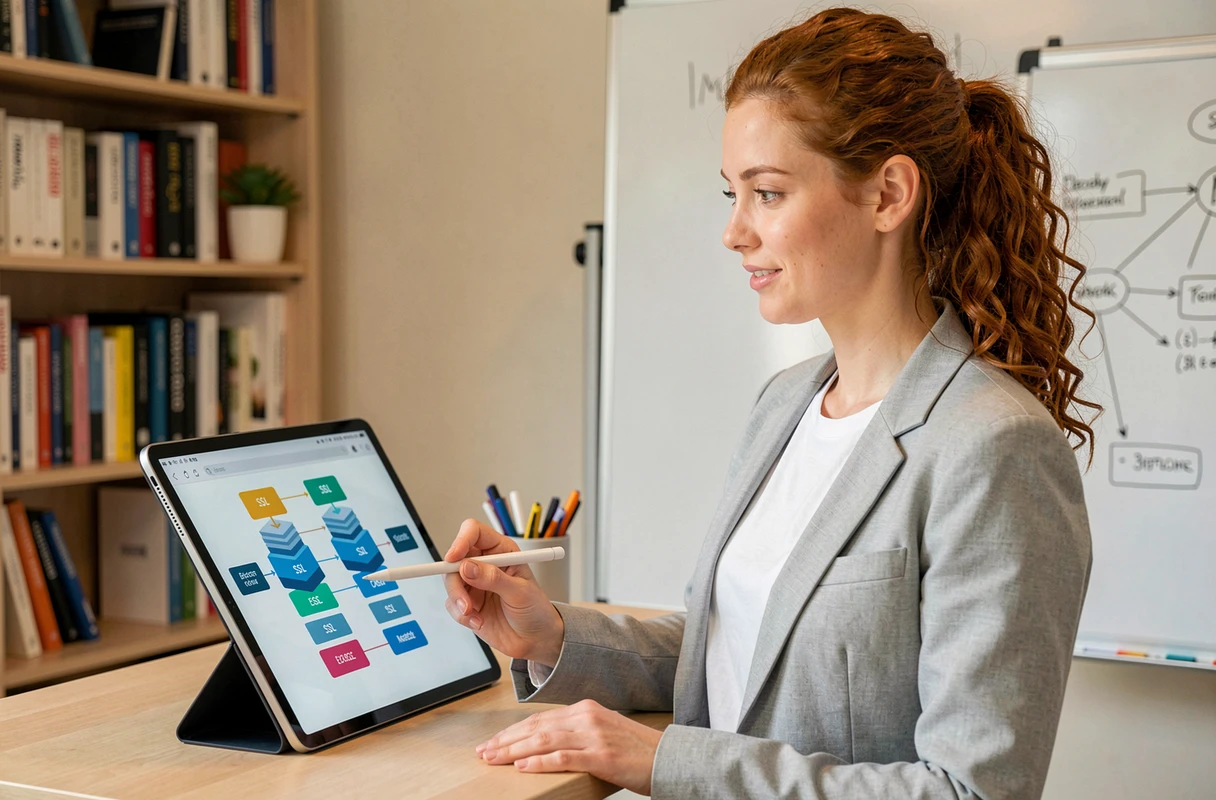
Certificado SSL/TLS y cifrado: cómo se asegura la conexión
El mecanismo de seguridad se basa en dos etapas distintas. La primera utiliza cifrado asimétrico para intercambiar las claves. La segunda cambia a un cifrado simétrico, más rápido, para proteger los datos durante toda la sesión.
El papel del certificado y de la autoridad de certificación
Un certificado digital es emitido por una autoridad de certificación (CA). Este certificado prueba al navegador que el servidor es efectivamente el que dice ser. Sin esta verificación, un atacante podría hacerse pasar por el sitio legítimo.
El certificado contiene la clave pública del servidor. El navegador la utiliza para cifrar un secreto compartido, que solo el servidor puede descifrar con su clave privada. Este secreto se utiliza luego para generar las claves de sesión para el cifrado simétrico.
TLS 1.3 y sus mejoras concretas
TLS 1.3 reduce el número de intercambios necesarios para establecer la conexión segura. El resultado: una negociación más rápida y la eliminación de algoritmos obsoletos que aún eran tolerados por las versiones anteriores. Los trabajos actuales se centran en la criptografía post-cuántica, destinada a resistir a los futuros ordenadores cuánticos capaces de romper los algoritmos de cifrado clásicos.
HSTS: forzar al navegador a permanecer en HTTPS
Configurar HTTPS en tu dominio no garantiza que cada visitante lo utilice. Un internauta que escribe manualmente una dirección sin el prefijo “https://” puede ser redirigido a HTTP durante una fracción de segundo. Esta ventana es suficiente para un ataque de retroceso (downgrade attack).
HSTS (HTTP Strict Transport Security) ordena al navegador que solo acepte conexiones cifradas para un dominio dado, durante un período definido por el servidor. Concretamente, el servidor envía un encabezado específico en su respuesta HTTP. El navegador lo memoriza y luego rechaza cualquier conexión no cifrada, incluso si el usuario escribe “http://”.
Este mecanismo es distinto de la simple redirección 301 de HTTP a HTTPS. La redirección corrige el problema del lado del servidor. HSTS lo corrige del lado del navegador, incluso antes de que se envíe una solicitud HTTP. Las guías de endurecimiento (hardening) recientes recomiendan HSTS como un control de seguridad completo.
HTTPS no protege todo: las medidas complementarias
Un sitio en HTTPS cifra los datos en tránsito entre el visitante y el servidor. Pero las amenazas no se limitan a la interceptación de red. HTTPS no protege ni al servidor mismo ni a la aplicación web.
A continuación, se presentan las medidas que realmente complementan el cifrado de la conexión:
- Los atributos de cookies Secure, HttpOnly y SameSite limitan la exposición de los tokens de sesión. Secure impide el envío de la cookie en una conexión HTTP. HttpOnly bloquea el acceso a la cookie por JavaScript del lado del cliente. SameSite reduce los riesgos de ataques CSRF controlando cuándo se transmite la cookie.
- Las actualizaciones regulares del CMS y sus extensiones corrigen las vulnerabilidades de seguridad conocidas. Un WordPress o un PrestaShop no actualizado sigue siendo vulnerable, con certificado o sin él.
- La autenticación de dos factores (2FA) en las cuentas de administración añade una barrera adicional contra accesos no autorizados, incluso si una contraseña se filtra.
- Las copias de seguridad probadas permiten restaurar el sitio después de un incidente. Una copia de seguridad no verificada es casi tan arriesgada como la ausencia de copia de seguridad.
Verificar la seguridad HTTPS de tu sitio web
Varios indicadores permiten controlar rápidamente si tu dominio está correctamente configurado. El ícono del candado en la barra de direcciones sigue siendo la señal más visible para los visitantes. Al hacer clic en él, el navegador muestra los detalles del certificado: autoridad emisora, fecha de expiración, dominio cubierto.
Las herramientas de verificación SSL en línea analizan la configuración del servidor más a fondo. Detectan las versiones TLS obsoletas aún activas, las suites de cifrado débiles o la ausencia de encabezado HSTS. Un certificado válido no significa que la configuración TLS sea óptima.
También recuerda monitorear la fecha de expiración de tu certificado. Un certificado expirado desencadena una advertencia de pantalla completa en el navegador, lo que ahuyenta a los visitantes y puede afectar tu posicionamiento en los motores de búsqueda.
La seguridad de un sitio web funciona por capas sucesivas. HTTPS constituye la primera, la que protege el canal de comunicación. Las cookies seguras, el HSTS, las actualizaciones y el 2FA forman las capas siguientes. Descuidar una de ellas debilita el conjunto, sin importar el cuidado que se haya puesto en las demás.