Wanneer u een adres in uw browser typt, bepalen de eerste letters van de URL of uw gegevens onbeveiligd of in een versleutelde tunnel reizen. HTTPS, wat staat voor Hypertext Transfer Protocol Secure, voegt een laag van versleuteling toe aan het klassieke HTTP-protocol. Deze laag is gebaseerd op het TLS-protocol (Transport Layer Security), de opvolger van SSL, dat elke uitwisseling tussen de browser en de webserver beschermt.
Gemengd inhoud en HTTPS-migratiefouten
Het installeren van een SSL/TLS-certificaat op een site is niet voldoende om deze volledig te beveiligen. Een veelvoorkomend probleem, vaak genegeerd, doet zich voor na de migratie: gemengde inhoud breekt de HTTPS-beveiliging.
Heeft u ooit een doorstreepte hangslot of een waarschuwing van de browser op een site in HTTPS opgemerkt? Dit gebeurt wanneer bepaalde bronnen (afbeeldingen, scripts, stijlen) nog steeds via HTTP worden geladen. De browser beschouwt de pagina dan als gedeeltelijk onbeveiligd.
Het oplossen van dit probleem vereist dat alle interne URL’s worden herschreven zodat ze naar HTTPS-bronnen verwijzen. Cloudflare biedt automatische herschrijvingen aan om dit specifieke geval aan te pakken. Op een CMS zoals WordPress maken extensies zoals Really Simple SSL deze correctie gemakkelijker. Voor wie alles wil weten over de afkorting HTTPS en de werking ervan, is het beheer van gemengde inhoud een noodzakelijke stap voordat de migratie als voltooid kan worden beschouwd.
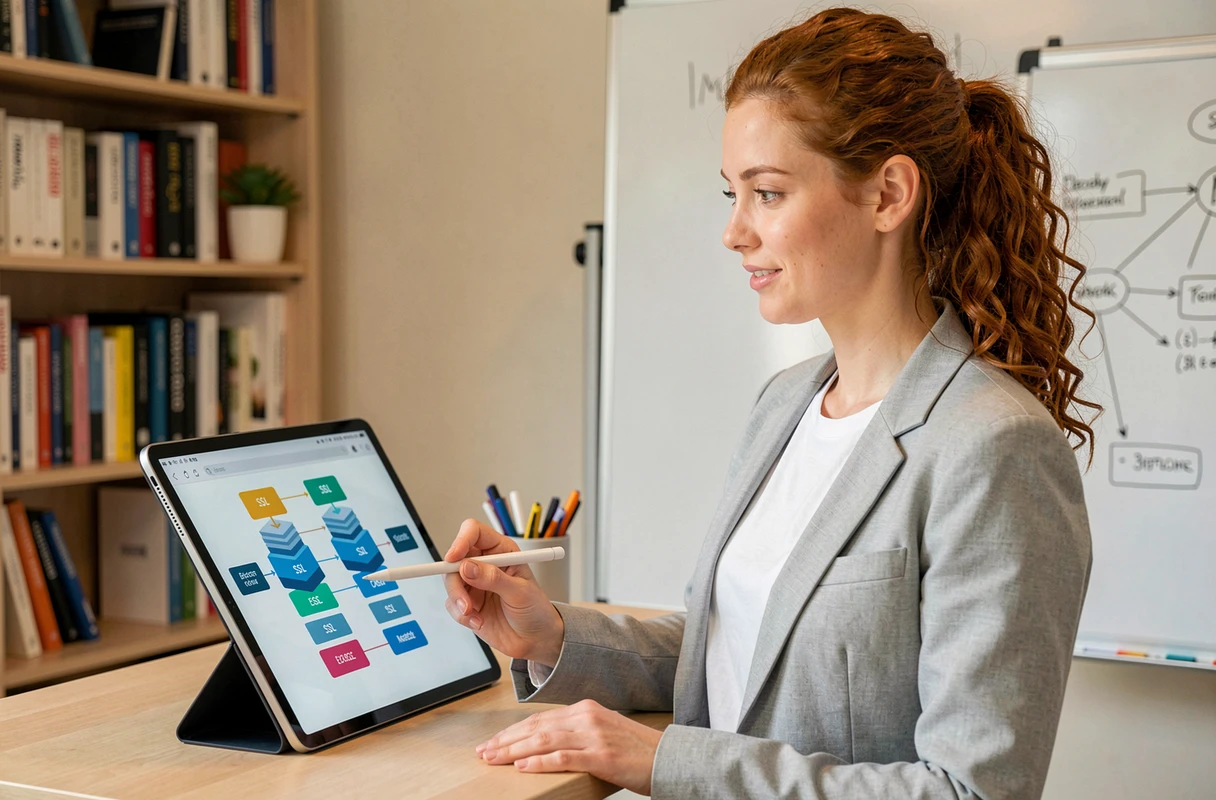
SSL/TLS-certificaat en versleuteling: hoe de verbinding wordt beveiligd
Het beveiligingsmechanisme is gebaseerd op twee afzonderlijke stappen. De eerste maakt gebruik van asymmetrische versleuteling om sleutels uit te wisselen. De tweede schakelt over naar symmetrische versleuteling, die sneller is, om de gegevens gedurende de hele sessie te beschermen.
De rol van het certificaat en de certificeringsautoriteit
Een digitaal certificaat wordt uitgegeven door een certificeringsautoriteit (CA). Dit certificaat bewijst aan de browser dat de server daadwerkelijk is wie hij beweert te zijn. Zonder deze verificatie zou een aanvaller zich als de legitieme site kunnen voordoen.
Het certificaat bevat de openbare sleutel van de server. De browser gebruikt deze om een gedeeld geheim te versleutelen, dat alleen de server kan ontsleutelen met zijn privésleutel. Dit geheim wordt vervolgens gebruikt om de sessie-sleutels voor de symmetrische versleuteling te genereren.
TLS 1.3 en zijn concrete verbeteringen
TLS 1.3 vermindert het aantal uitwisselingen dat nodig is om de beveiligde verbinding tot stand te brengen. Het resultaat: een snellere onderhandeling en de eliminatie van verouderde algoritmen die nog steeds door eerdere versies werden toegestaan. De huidige werkzaamheden richten zich op post-kwantumcryptografie, die bedoeld is om bestand te zijn tegen toekomstige kwantumcomputers die in staat zijn om klassieke versleutelingsalgoritmen te kraken.
HSTS: de browser dwingen om in HTTPS te blijven
HTTPS op uw domein configureren garandeert niet dat elke bezoeker het gebruikt. Een internetgebruiker die handmatig een adres typt zonder de prefix “https://” kan gedurende een fractie van een seconde naar HTTP worden omgeleid. Dit venster is voldoende voor een downgrade-aanval.
HSTS (HTTP Strict Transport Security) beveelt de browser aan alleen versleutelde verbindingen voor een bepaald domein te accepteren, gedurende een door de server gedefinieerde periode. Concreet stuurt de server een specifieke header in zijn HTTP-respons. De browser onthoudt deze en weigert vervolgens elke onbeveiligde verbinding, zelfs als de gebruiker “http://” typt.
Dit mechanisme is verschillend van de eenvoudige 301-omleiding van HTTP naar HTTPS. De omleiding corrigeert het probleem aan de serverzijde. HSTS corrigeert het aan de browserzijde, nog voordat een HTTP-verzoek is verzonden. Recente hardening-gidsen bevelen HSTS aan als een volwaardig beveiligingscontrole.
HTTPS beschermt niet alles: aanvullende maatregelen
Een site in HTTPS versleutelt de gegevens in transit tussen de bezoeker en de server. Maar de bedreigingen beperken zich niet tot netwerkinterceptie. HTTPS beschermt noch de server zelf, noch de webapplicatie.
Hier zijn de maatregelen die de versleuteling van de verbinding echt aanvullen:
- De Secure, HttpOnly en SameSite cookie-attributen beperken de blootstelling van sessietokens. Secure voorkomt dat de cookie op een HTTP-verbinding wordt verzonden. HttpOnly blokkeert de toegang tot de cookie via client-side JavaScript. SameSite vermindert de risico’s van CSRF-aanvallen door te controleren wanneer de cookie wordt verzonden.
- Regelmatige updates van het CMS en zijn extensies verhelpen bekende beveiligingslekken. Een niet-geüpdatete WordPress of PrestaShop blijft kwetsbaar, certificaat of niet.
- Tweefactorauthenticatie (2FA) op beheerdersaccounts voegt een extra barrière toe tegen ongeautoriseerde toegang, zelfs als een wachtwoord uitlekt.
- Geteste back-ups maken het mogelijk om de site na een incident te herstellen. Een niet-gecontroleerde back-up is bijna net zo riskant als het ontbreken van een back-up.
Controleer de HTTPS-beveiliging van uw website
Verschillende indicatoren maken het mogelijk om snel te controleren of uw domein correct is geconfigureerd. Het hangslotpictogram in de adresbalk blijft het meest zichtbare signaal voor bezoekers. Door erop te klikken, toont de browser de details van het certificaat: uitgever, vervaldatum, gedekt domein.
Online SSL-controletools analyseren de serverconfiguratie dieper. Ze detecteren verouderde TLS-versies die nog actief zijn, zwakke versleutelingsuites of het ontbreken van een HSTS-header. Een geldig certificaat betekent niet dat de TLS-configuratie optimaal is.
Denk ook aan het controleren van de vervaldatum van uw certificaat. Een verlopen certificaat veroorzaakt een volledige schermwaarschuwing in de browser, wat bezoekers afschrikt en uw positie in zoekmachines kan beïnvloeden.
De beveiliging van een website werkt in opeenvolgende lagen. HTTPS vormt de eerste laag, die het communicatiekanaal beschermt. Beveiligde cookies, HSTS, updates en 2FA vormen de volgende lagen. Het negeren van een van deze verzwakt het geheel, ongeacht de zorg die aan de anderen wordt besteed.