Quando você digita um endereço no seu navegador, as primeiras letras da URL determinam se seus dados viajam de forma exposta ou em um túnel criptografado. HTTPS, que significa Hypertext Transfer Protocol Secure, adiciona uma camada de criptografia ao protocolo HTTP clássico. Essa camada se baseia no protocolo TLS (Transport Layer Security), sucessor do SSL, que protege cada troca entre o navegador e o servidor web.
Conteúdo misto e erros de migração HTTPS
Instalar um certificado SSL/TLS em um site não é suficiente para garantir sua segurança total. Um problema comum, frequentemente ignorado, ocorre após a migração: o conteúdo misto quebra a proteção HTTPS.
Você já notou um cadeado riscado ou um aviso do navegador em um site que está em HTTPS? Isso acontece quando alguns recursos (imagens, scripts, folhas de estilo) ainda são carregados em HTTP. O navegador considera então a página como parcialmente não segura.
Corrigir esse problema exige reescrever todas as URLs internas para que apontem para recursos HTTPS. O Cloudflare oferece reescritas automáticas para tratar esse caso específico. Em um CMS como o WordPress, extensões como o Really Simple SSL facilitam essa correção. Para quem deseja saber tudo sobre o acrônimo HTTPS e seu funcionamento, a gestão do conteúdo misto é um passo obrigatório antes de considerar a migração como concluída.
Certificado SSL/TLS e criptografia: como a conexão se torna segura
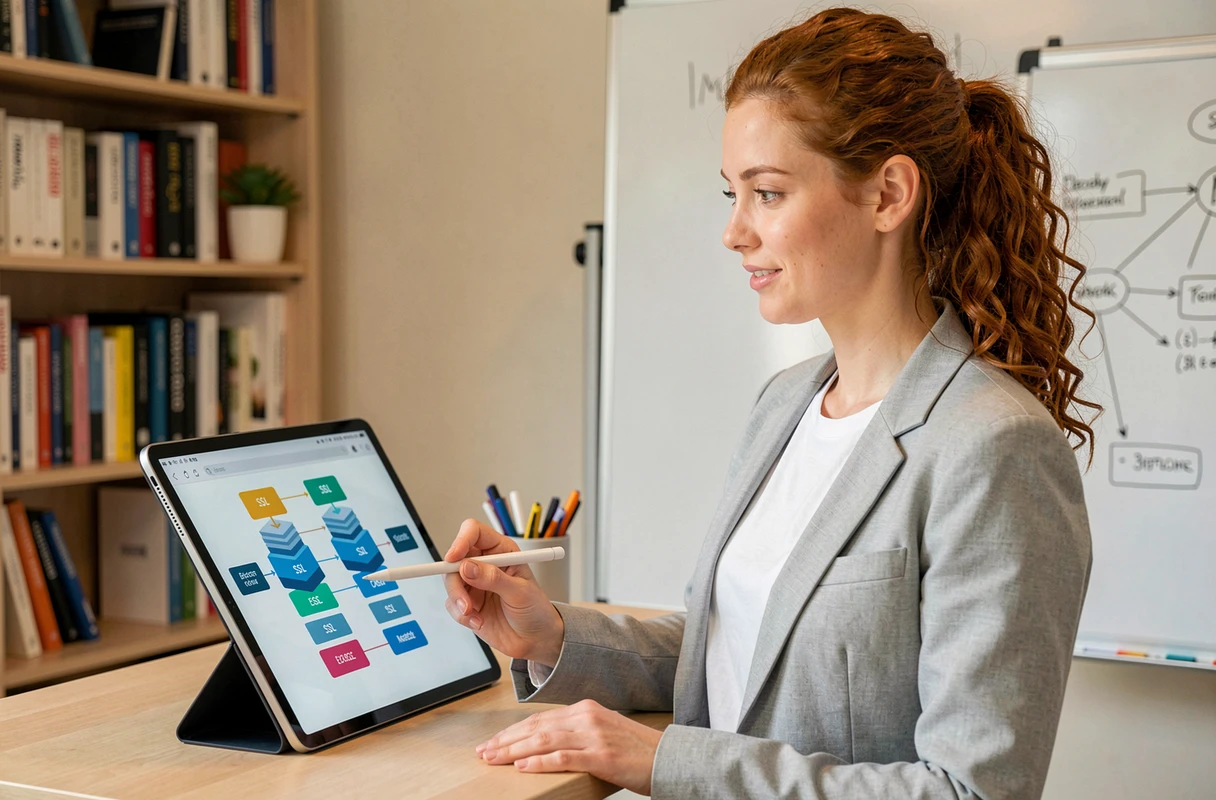
O mecanismo de segurança se baseia em duas etapas distintas. A primeira utiliza criptografia assimétrica para trocar as chaves. A segunda muda para uma criptografia simétrica, mais rápida, para proteger os dados durante toda a sessão.
O papel do certificado e da autoridade certificadora
Um certificado digital é emitido por uma autoridade certificadora (CA). Este certificado prova ao navegador que o servidor é realmente o que afirma ser. Sem essa verificação, um atacante poderia se passar pelo site legítimo.
O certificado contém a chave pública do servidor. O navegador a utiliza para criptografar um segredo compartilhado, que apenas o servidor pode descriptografar com sua chave privada. Esse segredo é então usado para gerar as chaves de sessão para a criptografia simétrica.
TLS 1.3 e suas melhorias concretas
TLS 1.3 reduz o número de trocas necessárias para estabelecer a conexão segura. O resultado: uma negociação mais rápida e a eliminação de algoritmos obsoletos que ainda eram tolerados pelas versões anteriores. Os trabalhos atuais se concentram na criptografia pós-quântica, destinada a resistir aos futuros computadores quânticos capazes de quebrar os algoritmos de criptografia clássicos.
HSTS: forçar o navegador a permanecer em HTTPS
Configurar HTTPS em seu domínio não garante que cada visitante o utilize. Um usuário que digita manualmente um endereço sem o prefixo “https://” pode ser redirecionado para HTTP por uma fração de segundo. Essa janela é suficiente para um ataque de downgrade.
HSTS (HTTP Strict Transport Security) ordena ao navegador que aceite apenas conexões criptografadas para um domínio específico, por um período definido pelo servidor. Concretamente, o servidor envia um cabeçalho específico em sua resposta HTTP. O navegador o memoriza e, em seguida, recusa qualquer conexão não criptografada, mesmo que o usuário digite “http://”.
Esse mecanismo é distinto do simples redirecionamento 301 de HTTP para HTTPS. O redirecionamento corrige o problema do lado do servidor. O HSTS corrige do lado do navegador, antes mesmo que uma solicitação HTTP seja enviada. Os guias de endurecimento (hardening) recentes recomendam o HSTS como um controle de segurança completo.
HTTPS não protege tudo: medidas complementares
Um site em HTTPS criptografa os dados em trânsito entre o visitante e o servidor. Mas as ameaças não se limitam à interceptação de rede. HTTPS não protege nem o servidor em si nem o aplicativo web.
Aqui estão as medidas que realmente complementam a criptografia da conexão:
- Os atributos de cookies Secure, HttpOnly e SameSite limitam a exposição dos tokens de sessão. Secure impede o envio do cookie em uma conexão HTTP. HttpOnly bloqueia o acesso ao cookie por JavaScript do lado do cliente. SameSite reduz os riscos de ataques CSRF controlando quando o cookie é transmitido.
- As atualizações regulares do CMS e de suas extensões corrigem as falhas de segurança conhecidas. Um WordPress ou um PrestaShop não atualizado permanece vulnerável, com ou sem certificado.
- A autenticação de dois fatores (2FA) nas contas de administração adiciona uma barreira extra contra acessos não autorizados, mesmo que uma senha vaze.
- Os backups testados permitem restaurar o site após um incidente. Um backup não verificado é quase tão arriscado quanto a ausência de backup.
Verificar a segurança HTTPS do seu site web
Vários indicadores permitem verificar rapidamente se seu domínio está configurado corretamente. O ícone do cadeado na barra de endereços continua sendo o sinal mais visível para os visitantes. Ao clicar nele, o navegador exibe os detalhes do certificado: autoridade emissora, data de expiração, domínio coberto.
As ferramentas de verificação SSL online analisam a configuração do servidor de forma mais profunda. Elas detectam versões TLS obsoletas ainda ativas, suites de criptografia fracas ou a ausência de cabeçalho HSTS. Um certificado válido não significa que a configuração TLS é ótima.
Pense também em monitorar a data de expiração do seu certificado. Um certificado expirado aciona um aviso em tela cheia no navegador, o que faz os visitantes saírem e pode afetar seu posicionamento nos motores de busca.
A segurança de um site web funciona por camadas sucessivas. HTTPS é a primeira, aquela que protege o canal de comunicação. Cookies seguros, HSTS, atualizações e 2FA formam as camadas seguintes. Negligenciar uma delas fragiliza o todo, independentemente do cuidado dado às outras.